HISモバイルWi-Fiの不当表示とは?返金はある?消費者庁の措置命令をわかりやすく解説
yosuke0706give
引き寄せ実験生活365days!
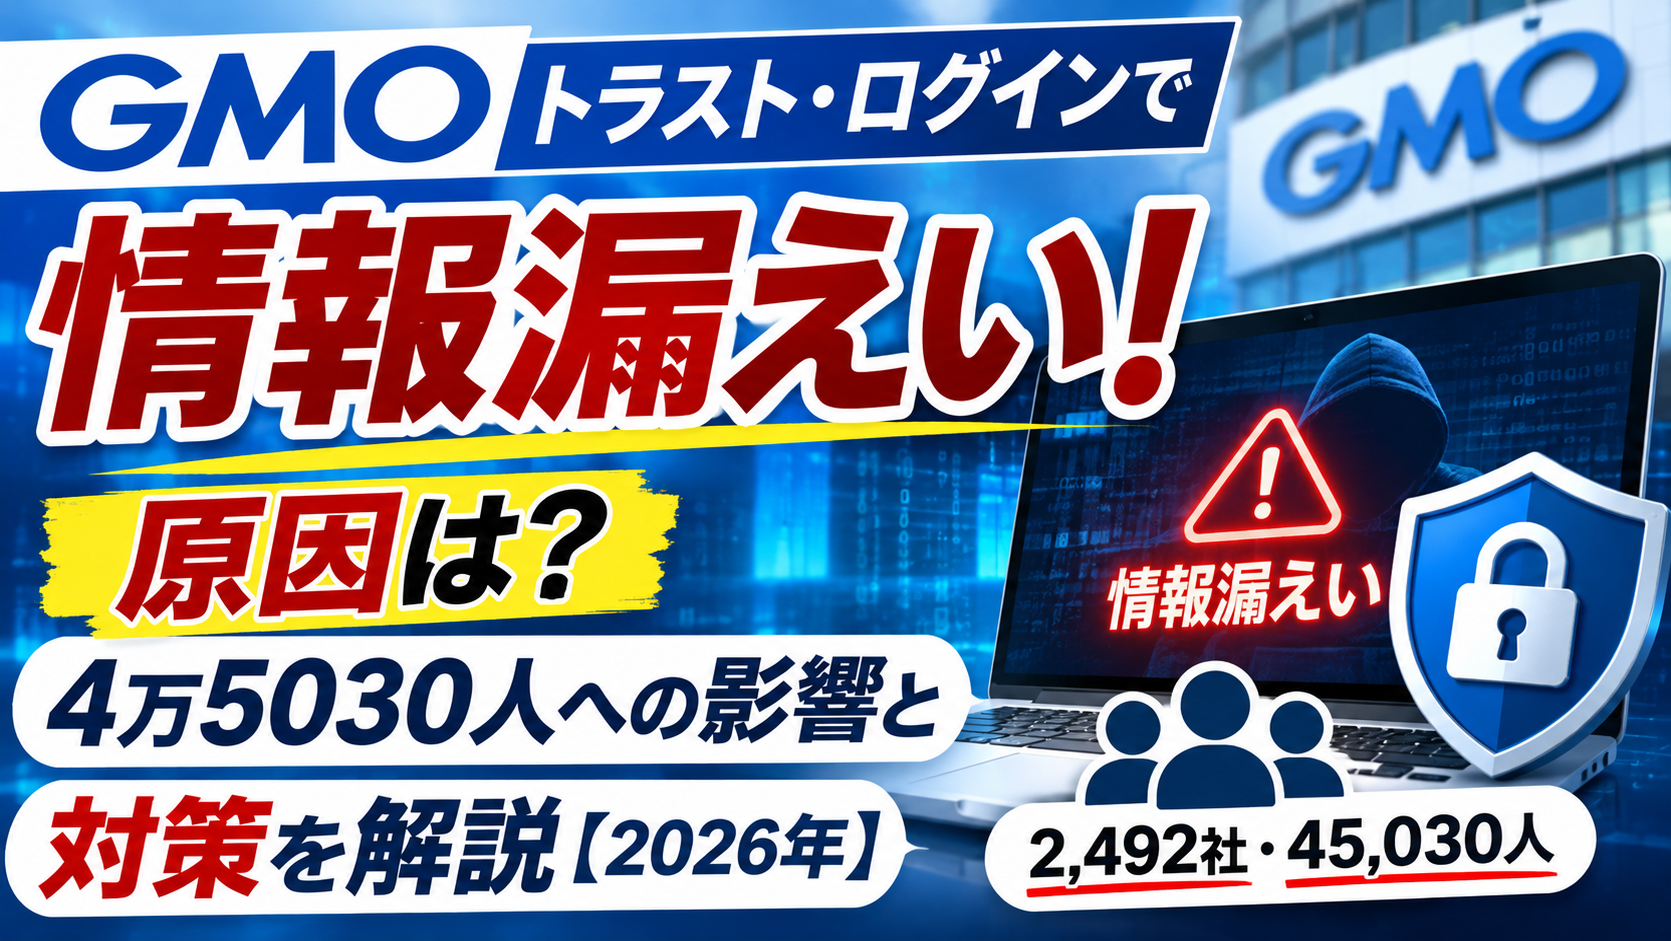
GMOグループのサービスで、個人情報の漏えいが明らかになりました。
対象となったのは、企業向けのID管理・シングルサインオンサービス「GMOトラスト・ログイン」です。
2026年10月30日に公表された調査結果によると、2,492社、45,030人の情報が漏えいの対象となりました。
しかも、一部のファイルは約9年間にわたって、外部から取得できる状態だったといいます。
「自分の個人情報も漏れたの?」
「パスワードやクレジットカード情報は大丈夫?」
「今すぐ何か対策をした方がいい?」
この記事では、GMOグループの公式発表をもとに、情報漏えいの原因、影響範囲、利用者が取るべき対策をわかりやすく解説します。
※2026年11月8日時点の公表情報に基づいています。
GMOトラスト・ログインは、企業が複数の業務サービスへのログインをまとめて管理するためのサービスです。
今回、サービス内で作成・保存されていた一部のファイルが、インターネット上から取得できる状態になっていたことが判明しました。
2026年9月14日、外部のセキュリティ研究者からの報告によって問題が発覚。
その後、GMO側は外部からのアクセスを遮断し、専門機関による調査を実施しました。
10月30日には第三報として調査結果を公表し、11月6日にはGMOグローバルサイン・ホールディングスも概要を発表しています。
| 項目 | 公表内容 |
|---|---|
| 対象企業 | 2,492社 |
| 対象人数 | 45,030人 |
| 外部から取得できた期間 | 2017年11月14日頃~2026年9月15日 |
| 第三者による取得が記録で確認された期間 | 2021年6月8日~2026年9月15日 |
| 詳細調査結果の発表 | 2026年10月30日 |
2021年6月7日以前についてはアクセス記録が残っていないため、第三者に取得された可能性がある期間として扱われています。
今回の原因は、外部に公開するファイルと、公開すべきではない顧客情報を含むファイルが、同じ公開領域に保存されていたことです。
GMOトラスト・ログインでは、サービスのロゴ画像などを表示するために、外部からアクセスできる保存領域を使用していました。
しかし、その領域に、管理者が一括操作をした際にシステムが作成するファイルや、契約情報のファイルも保存されていました。
その結果、第三者がファイル一覧を参照し、個別のファイルを取得できる状態になっていたのです。
ここで注意したいのは、管理者が不正に情報を持ち出したと発表されたわけではないことです。
問題となったのは、ファイルの保存場所と公開設定の管理でした。
公式発表によると、対象となった情報には以下のようなものが含まれていました。
ただし、すべての対象者について、これらの情報がすべて含まれていたという意味ではありません。
GMOの公式発表では、今回の対象ファイルに次の情報は含まれていないと説明されています。
この点は利用者にとって重要な情報です。
ただし、氏名やメールアドレスなどが悪用され、なりすましメールが送られる可能性には注意が必要です。
GMOトラスト・ログインを利用している企業や従業員は、まず勤務先の情報システム担当者やサービス管理者からの案内を確認してください。
GMO側の公式発表や問い合わせ窓口も確認できます。
① 勤務先からの連絡を確認する
会社の管理者から、今回の情報漏えいに関する案内が届いていないか確認しましょう。
② GMOの公式発表を確認する
SNSなどの未確認情報ではなく、公式サイトで公表されている内容を確認してください。
③ 不審なメールに注意する
GMOや勤務先を名乗るメールで、IDやパスワードの入力を求められた場合は注意が必要です。
メールに記載されたリンクをすぐに開かず、普段利用している公式サイトから確認しましょう。
今回の問題を受け、利用者が意識したい対策を紹介します。
情報漏えい後は、企業名や担当者名を悪用したフィッシング詐欺に注意が必要です。
特に「アカウント停止」「緊急の本人確認」など、不安をあおる内容には慎重に対応しましょう。
パスワードに加え、認証アプリなどを使った多要素認証は、不正ログイン対策として有効です。
今回の漏えい対象に多要素認証情報が含まれていたわけではありませんが、日頃からのセキュリティ対策として役立ちます。
複数のサービスで同じパスワードを使っている場合は、サービスごとに異なるものを設定しましょう。
なお、今回の発表だけを理由に、すべての利用者が直ちにパスワードを変更しなければならないと確認されたわけではありません。
勤務先やGMOから個別の指示があれば、それに従ってください。
GMO側は、今回の問題を受けてセキュリティ対策の見直しを発表しています。
主な対策は次の3つです。
対策は原則2026年11月30日までに実施し、一部は2027年1月31日までに対応する予定です。
また、11月30日を初回として、対策が完了するまで毎月進捗を報告する方針も示しています。
2026年11月には、GMOインターネットグループの「お名前.com デスクトップクラウド」に関する不正アクセス問題も報道されています。
しかし、今回取り上げたGMOトラスト・ログインの情報漏えいとは別の事案です。
お名前.com デスクトップクラウドでは、外部からのサイバー攻撃や管理者アカウントへの不正アクセスなどが問題となりました。
一方、GMOトラスト・ログインでは、顧客情報を含むファイルの公開設定が問題となっています。
同じGMOグループのニュースでも、原因や影響範囲を混同しないことが大切です。
今回のGMOトラスト・ログインの情報漏えいについて、重要なポイントを整理します。
今回の問題では、パスワードが含まれていなかったからといって、すべてのリスクがなくなるわけではありません。
氏名やメールアドレスなどを悪用した不審な連絡には、引き続き注意が必要です。
利用者は勤務先やGMOの公式案内を確認し、落ち着いて対応しましょう。
今後、新たな調査結果や対策の進捗が発表された場合は、この記事でも情報を更新していきます。
参考資料
GMOグローバルサイン・ホールディングス(2026年11月6日)
https://www.gmogshd.com/news/news-17541
GMOトラスト・ログイン「お客様情報の漏えいに関するお詫びとお知らせ(第三報)」(2026年10月30日)
https://news.trustlogin.com/20261030
※最終更新:2026年11月8日